Zentrales Netzwerkmanagement in Azure
In der heutigen Cloud-zentrierten Welt sind robuste und effiziente Netzwerke das Rückgrat jeder erfolgreichen IT-Infrastruktur.
Cloud Networking: eine wichtige Entscheidung
Azure Networking spielt eine entscheidende Rolle, wenn es um nahtlose Konnektivität, Sicherheit und Verwaltung von Ressourcen in der Cloud geht. Da Organisationen ihre Workloads zunehmend nach Azure migrieren, wird eine zentrale Netzwerklösung unverzichtbar.
Hier kommt Azure Virtual Network Manager (AVNM) ins Spiel. Azure Virtual Network Manager ist ein leistungsstarker Dienst, mit dem ihr eure virtuellen Netzwerke über mehrere Subscriptions und Regionen hinweg zentral verwalten, konfigurieren und überwachen könnt. Mit AVNM lassen sich Netzwerkabläufe straffen, einheitliche Sicherheitsrichtlinien durchsetzen und die Konnektivität optimieren. Dieser zentrale Ansatz senkt nicht nur den Betriebsaufwand, sondern erhöht auch die Agilität und Skalierbarkeit der Cloud-Umgebung.
Mit Azure Virtual Network Manager könnt ihr Folgendes definieren bzw. umsetzen:
- Netzwerkgruppen
- Konnektivitäts- und Sicherheitskonfigurationen im großen Maßstab anwenden
- die Einhaltung von Unternehmensrichtlinien sicherstellen
- IP-Adressen verwalten
- User-Defined Routes erstellen
Ganz gleich, ob ihr eine einfache Hub-and-Spoke-Topologie oder ein komplexes Mesh-Netzwerk betreibt: AVNM bietet die Werkzeuge und Funktionen, um eine sichere und effiziente Netzwerkinfrastruktur aufrechtzuerhalten. Durch die Zentralisierung des Netzwerkmanagements hilft Azure Virtual Network Manager Organisationen, mehr Kontrolle, Transparenz und Effizienz im Cloud-Netzwerkbetrieb zu erreichen
Wie funktioniert Azure Virtual Network Manager?
Hier ein genauerer Blick auf die Funktionsweise:
- Den Scope definieren:
- Wenn ihr eine AVNM-Instanz erstellt, definiert ihr zunächst den Scope dessen, was verwaltet werden soll. Dieser Scope kann direkt auf eine Liste von Subscriptions gesetzt werden oder, besser, über Management Groups für eine hierarchische Organisation. So ist sichergestellt, dass AVNM nur innerhalb der festgelegten Grenzen delegierten Zugriff hat.
- Netzwerkgruppen erstellen:
- Netzwerkgruppen sind logische Container für eure virtuellen Netzwerke. Virtuelle Netzwerke lassen sich diesen Gruppen entweder manuell (statische Mitgliedschaft) oder dynamisch über Azure Policy (dynamische Mitgliedschaft) hinzufügen. Das ermöglicht ein flexibles und skalierbares Netzwerkmanagement
- Konnektivität und Sicherheit konfigurieren:
- Konnektivitätskonfiguration: Mit AVNM könnt ihr verschiedene Netzwerktopologien erstellen, etwa Mesh, Hub-and-Spoke oder Hub-and-Spoke mit direkter Konnektivität zwischen den Spokes. Diese Konfiguration sorgt für eine effiziente Kommunikation mit niedriger Latenz zwischen euren virtuellen Netzwerken
- Sicherheitskonfiguration: Ihr könnt Security-Admin-Regeln definieren, die Vorrang vor den Regeln der Netzwerksicherheitsgruppen (NSG) haben. Diese Regeln gelten global für alle Netzwerkgruppen und sorgen für einheitliche Sicherheitsrichtlinien
- User-Defined Routing (UDR):
- Routing-Konfiguration: AVNM unterstützt jetzt User-Defined Routes (UDRs), mit denen ihr das gewünschte Routing-Verhalten beschreiben und automatisieren könnt. Ihr könnt Routing-Konfigurationen mit Regelsammlungen erstellen, die Route-Regeln für eure Netzwerkgruppen festlegen. Das vereinfacht die Verwaltung des Routing-Verhaltens und stellt sicher, dass euer Netzwerkverkehr den gewünschten Pfaden folgt
- Automatisierung und Vereinfachung: Durch die Automatisierung von Erstellung und Pflege der UDRs reduziert AVNM die Komplexität und die Fehleranfälligkeit der manuellen Routing-Konfiguration
- Bereitstellung und Verwaltung:
- Sobald eure Netzwerkgruppen und Konfigurationen eingerichtet sind, könnt ihr sie in jeder Region eurer Wahl bereitstellen. AVNM unterstützt Bereitstellung und Verwaltung über mehrere Werkzeuge, darunter das Azure-Portal, Azure CLI, Azure PowerShell und Terraform
Gehen wir bei jeder Funktion etwas mehr ins Detail
Scope-Definition
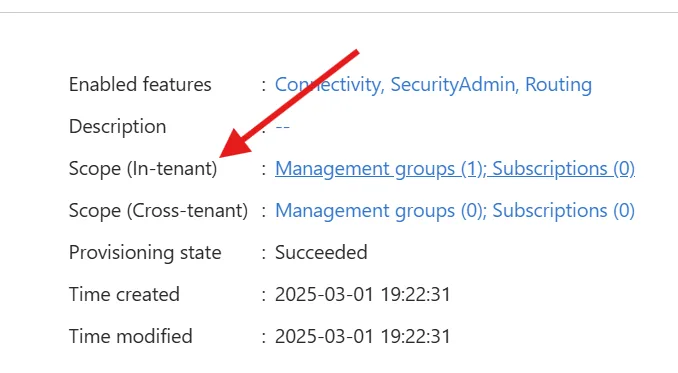
Den Scope definieren (innerhalb des Tenants)
Mit Azure Virtual Network Manager (AVNM) könnt ihr den Verwaltungs-Scope festlegen, sodass eure Netzwerkkonfigurationen nur innerhalb der festgelegten Grenzen angewendet werden. So definiert und verwaltet ihr den Scope:
- Management Groups und Subscriptions: Beim Erstellen einer AVNM-Instanz könnt ihr den Scope auf Ebene der Management Group oder der Subscription festlegen. Die Verwendung von Management Groups wird empfohlen, da sie eine hierarchische Organisation bietet und die Verwaltung vereinfacht. Der Scope lässt sich später noch ändern.
Den Scope definieren (tenantübergreifend)
AVNM unterstützt tenantübergreifendes Management, sodass ihr virtuelle Netzwerke über verschiedene Azure-Tenants hinweg verwalten könnt. Das ist besonders nützlich für Organisationen mit mehreren Tenants, etwa aufgrund von Fusionen, Übernahmen oder Szenarien mit Managed Service Providern
- Tenantübergreifende Verbindungen einrichten
- Scope-Verbindung erstellen: Erstellt zunächst eine Scope-Verbindung im zentralen Management-Tenant, in dem die AVNM-Instanz bereitgestellt ist. Dabei gebt ihr den Ziel-Tenant und den Scope der zu verwaltenden Ressourcen an
- Network-Manager-Verbindung erstellen: Erstellt im verwalteten Ziel-Tenant eine Network-Manager-Verbindung, um eine bidirektionale Verbindung herzustellen. Damit ist sichergestellt, dass beide Tenants dem tenantübergreifenden Management zustimmen
Konfiguration im Quell-Tenant.
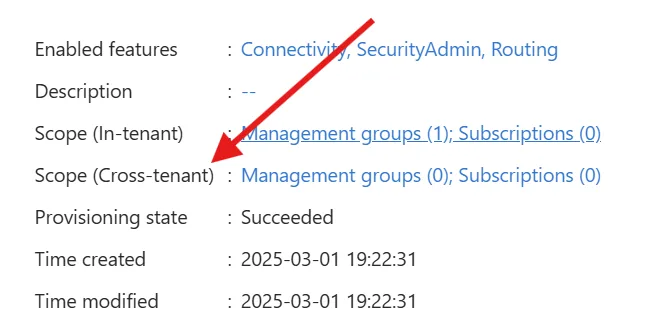
Die tenantübergreifende Konfiguration ist sowohl im Quell- als auch im Ziel-Tenant erforderlich.
Netzwerkgruppen definieren
Eine Netzwerkgruppe ist ein globaler Container, der eine Reihe virtueller Netzwerkressourcen aus beliebigen Regionen enthält. Konfigurationen werden auf die Netzwerkgruppe angewendet, die sie dann auf alle Mitglieder der Gruppe überträgt.
Folgende Arten der Gruppenmitgliedschaft stehen zur Verfügung:
- Statische Mitgliedschaft: Damit fügt ihr virtuelle Netzwerke explizit einer Gruppe hinzu, indem ihr einzelne virtuelle Netzwerke manuell auswählt. Diese Methode ist praktisch, wenn ihr nur wenige virtuelle Netzwerke verwalten müsst
- Dynamische Mitgliedschaft: Hier werden über Azure Policy Bedingungen definiert, die die Gruppenmitgliedschaft dynamisch steuern. Diese Methode eignet sich ideal, wenn ihr eine große Anzahl virtueller Netzwerke habt oder die Mitgliedschaft durch bestimmte Bedingungen bestimmt wird. WICHTIG: Diese Funktion ist nur mit dem Mitgliedstyp „Virtual network“ verfügbar
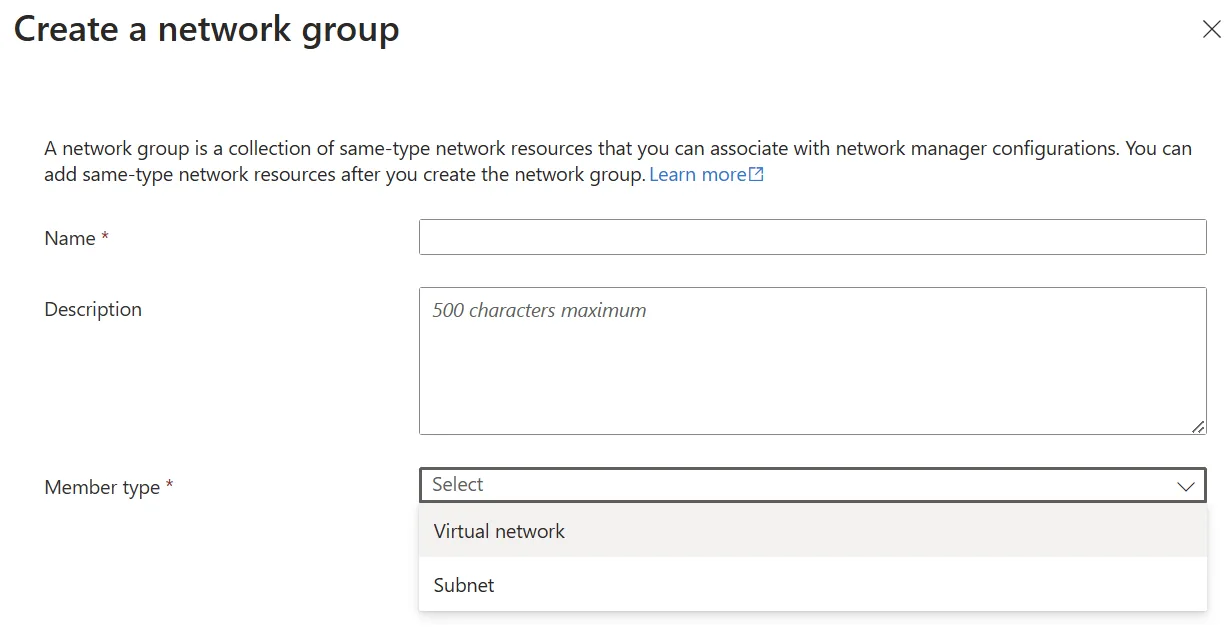
Nach dem Erstellen könnt ihr Netzwerkgruppen über das Azure-Portal, Azure CLI oder Azure PowerShell ansehen und verwalten. Dazu gehören das Hinzufügen und Entfernen virtueller Netzwerke, das Aktualisieren der Gruppenkonfiguration und die Überwachung der Gruppenmitgliedschaft.
Die richtige Konfiguration definieren
Mit Azure Virtual Network Manager (AVNM) könnt ihr Konnektivitätskonfigurationen erstellen, um festzulegen, wie eure virtuellen Netzwerke miteinander kommunizieren. Es gibt zwei primäre Topologien, die ihr einrichten könnt:
- Mesh-Netzwerktopologie:
- Beschreibung: In einer Mesh-Netzwerktopologie sind alle virtuellen Netzwerke der Netzwerkgruppe miteinander verbunden. Dieses Setup ermöglicht bidirektionalen Datenverkehr zwischen allen virtuellen Netzwerken und verringert die Latenz, da das Routing über einen zentralen Hub entfällt
- Anwendungsfall: Ideal für Szenarien, in denen eine direkte Kommunikation zwischen virtuellen Netzwerken ohne zentralen Hub erforderlich ist
- Hub-and-Spoke-Topologie:
- Beschreibung: In einer Hub-and-Spoke-Topologie verbindet sich ein zentrales Hub-VNet mit mehreren Spoke-VNets. Dieses Setup bündelt gemeinsame Dienste im Hub, die von den Spokes genutzt werden können
- Anwendungsfall: Geeignet, um gemeinsame Infrastrukturdienste in einem Hub-VNet zu bündeln, das von mehreren Spoke-Netzwerken geteilt wird
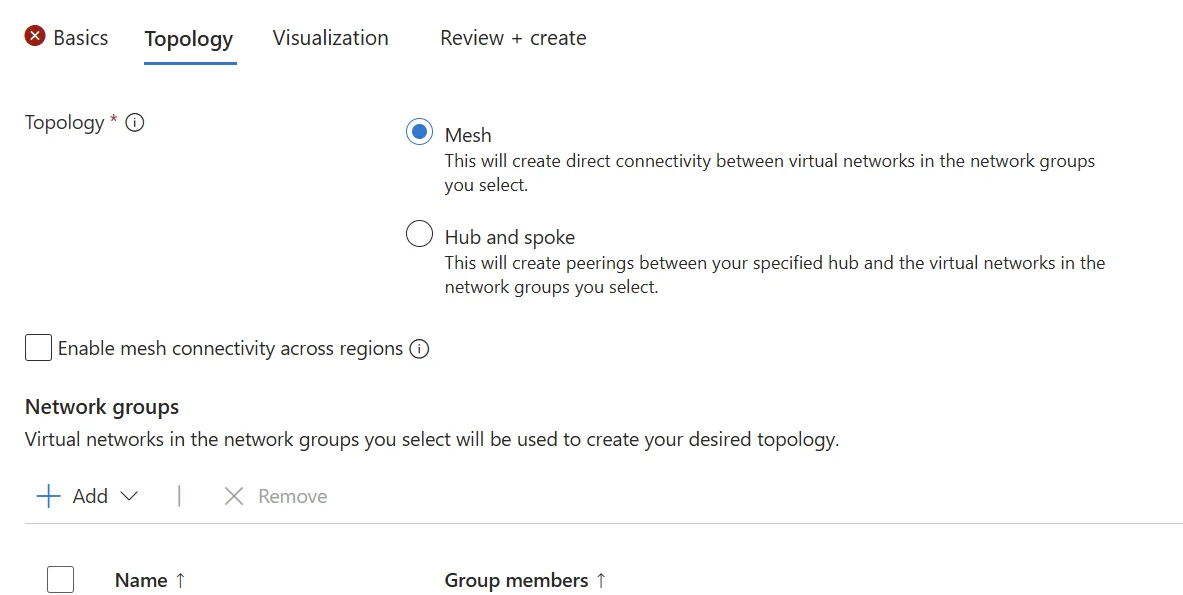
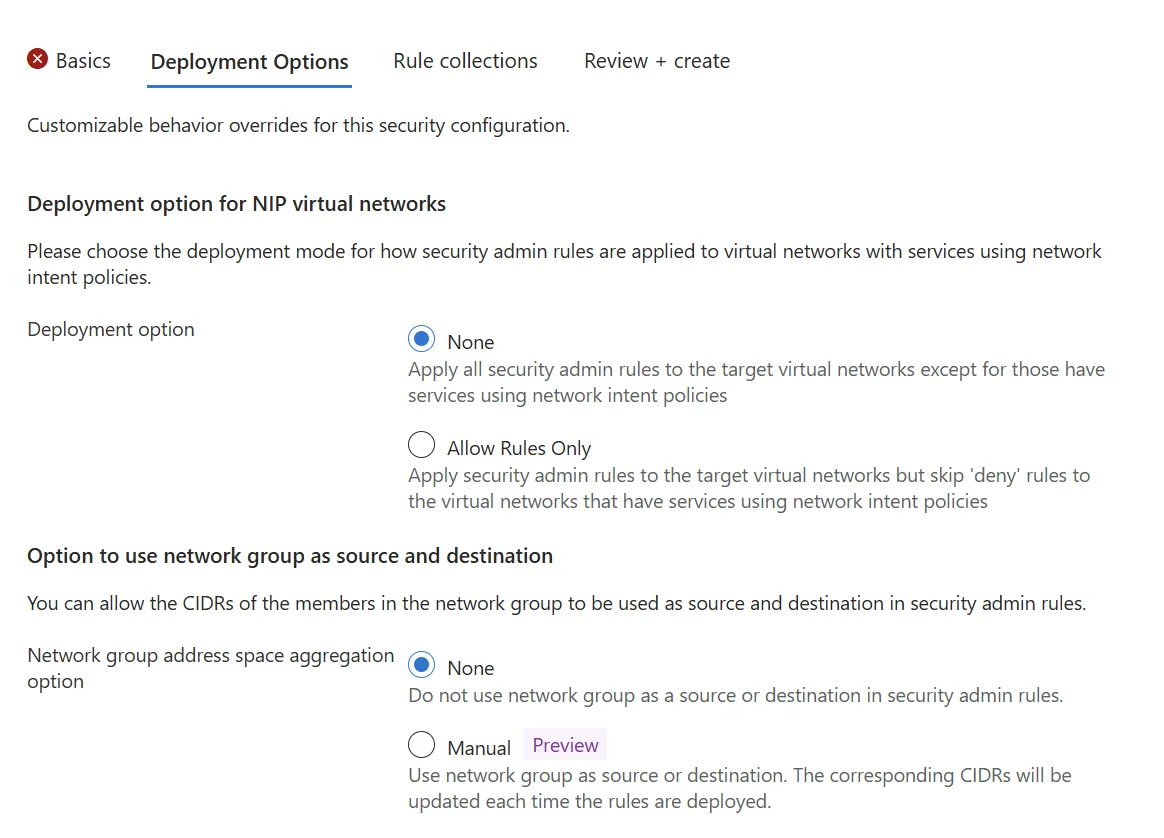
Sicherheitskonfigurationen in AVNM ermöglichen es euch, einheitliche Sicherheitsrichtlinien über eure virtuellen Netzwerke hinweg durchzusetzen:
- Security-Admin-Regeln:
- Beschreibung: Security-Admin-Regeln sind globale Netzwerksicherheitsregeln, die Sicherheitsrichtlinien über alle virtuellen Netzwerke innerhalb einer Netzwerkgruppe hinweg durchsetzen. Diese Regeln können Datenverkehr auf Basis festgelegter Bedingungen zulassen, immer zulassen oder ablehnen
- Wichtige Merkmale:
- Priorität: Legt die Priorität der Regel fest und bestimmt damit die Reihenfolge ihrer Anwendung.
- Aktion: Legt fest, welche Aktion ausgeführt wird (zulassen, ablehnen oder immer zulassen).
- Richtung: Legt die Richtung des Datenverkehrs fest (eingehend oder ausgehend).
- Protokoll: Legt das zu verwendende Protokoll fest (z. B. TCP, UDP)
- Anwendungsfall: Compliance-Anforderungen durchsetzen, sensible Daten schützen und Netzwerksegmentierung sicherstellen
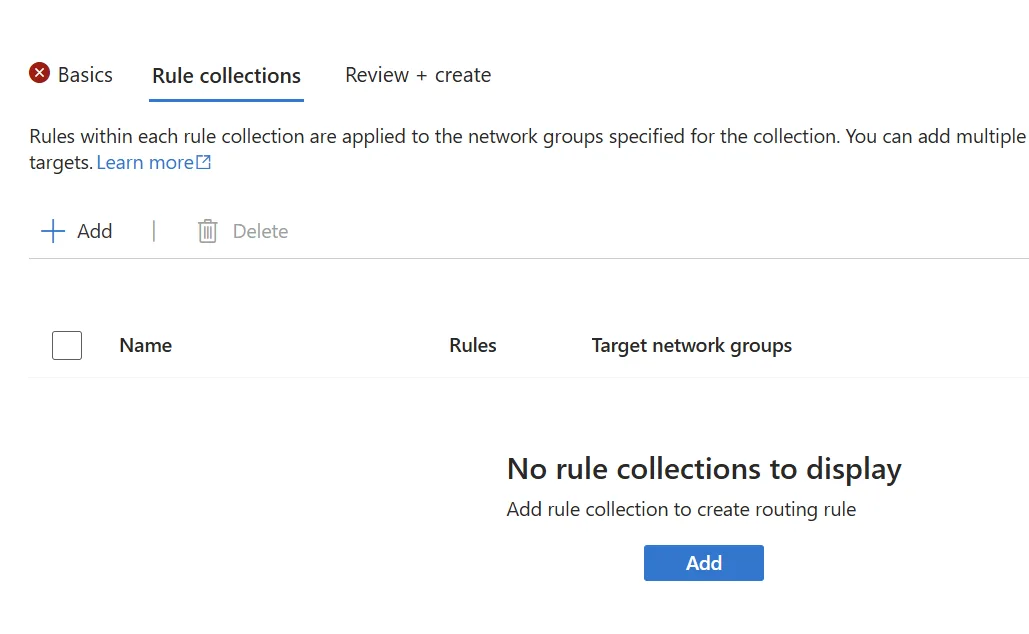
Routing-Konfigurationen in AVNM ermöglichen es euch, benutzerdefinierte Routing-Pfade für euren Netzwerkverkehr festzulegen:
- User-Defined Routes (UDRs):
- Beschreibung: Mit UDRs beschreibt ihr das gewünschte Routing-Verhalten. AVNM orchestriert die UDRs, um dieses Verhalten herzustellen und aufrechtzuerhalten, und stellt so sicher, dass der Netzwerkverkehr den festgelegten Pfaden folgt
- Wichtige Merkmale:
- Route-Regeln: Definiert Route-Regeln, die den nächsten Hop für den Datenverkehr anhand der Ziel-IP-Präfixe festlegen.
- Automatisierung: Automatisiert Erstellung und Pflege der UDRs und reduziert so Komplexität und Fehleranfälligkeit
- Anwendungsfall: Netzwerkleistung optimieren und sicherstellen, dass der Datenverkehr den gewünschten Routen folgt
Die Konfiguration bereitstellen
Der Deployment Manager in Azure Virtual Network Manager (AVNM) ist dafür zuständig, eure Konnektivitäts-, Sicherheits- und Routing-Konfigurationen auf die festgelegten Regionen und Netzwerkgruppen anzuwenden. So funktioniert es:
- Bereitstellung starten: Navigiert im Azure-Portal zur AVNM-Ressource.
- Deployment-Scope: Der Deployment Manager stellt sicher, dass die Konfigurationen nur innerhalb des definierten Scopes der AVNM-Instanz angewendet werden. Dazu gehören die festgelegten Management Groups, Subscriptions und Netzwerkgruppen.
Überwachung und Validierung:
- Deployment-Status: Den Status eurer Bereitstellungen könnt ihr im Azure-Portal überwachen. Der Deployment Manager liefert Echtzeit-Updates zum Fortschritt und zu eventuell aufgetretenen Problemen während der Bereitstellung.
- Validierung: Der Deployment Manager validiert die Konfigurationen vor der Anwendung, um sicherzustellen, dass sie korrekt sind und nicht mit bestehenden Einstellungen kollidieren.
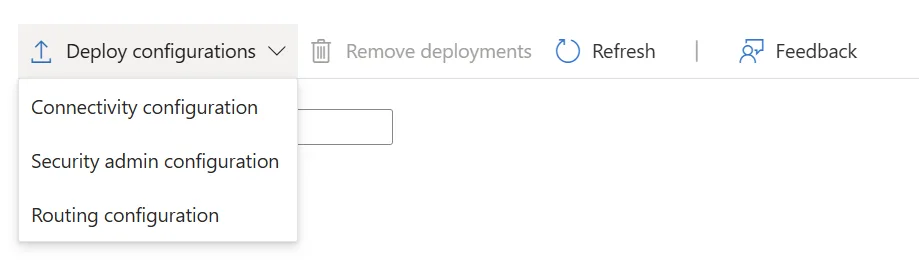
Konfigurationen aktualisieren:
- Konfigurationen ändern: Wenn ihr eure Konfigurationen aktualisieren müsst, könnt ihr das über die AVNM-Ressource tun. Der Deployment Manager wendet die aktualisierten Konfigurationen automatisch auf die betroffenen Netzwerkgruppen und Regionen an.
- Neubewertung: Jede Änderung am Scope oder an den Konfigurationen löst automatisch eine Neubewertung aus, sodass die aktuellen Einstellungen konsistent angewendet werden.
Um die Konfiguration auf Service-Ebene zu validieren, habt ihr folgende Möglichkeiten:
Netzwerk- und Sicherheits-Deployment auf Ebene des virtuellen Netzwerks
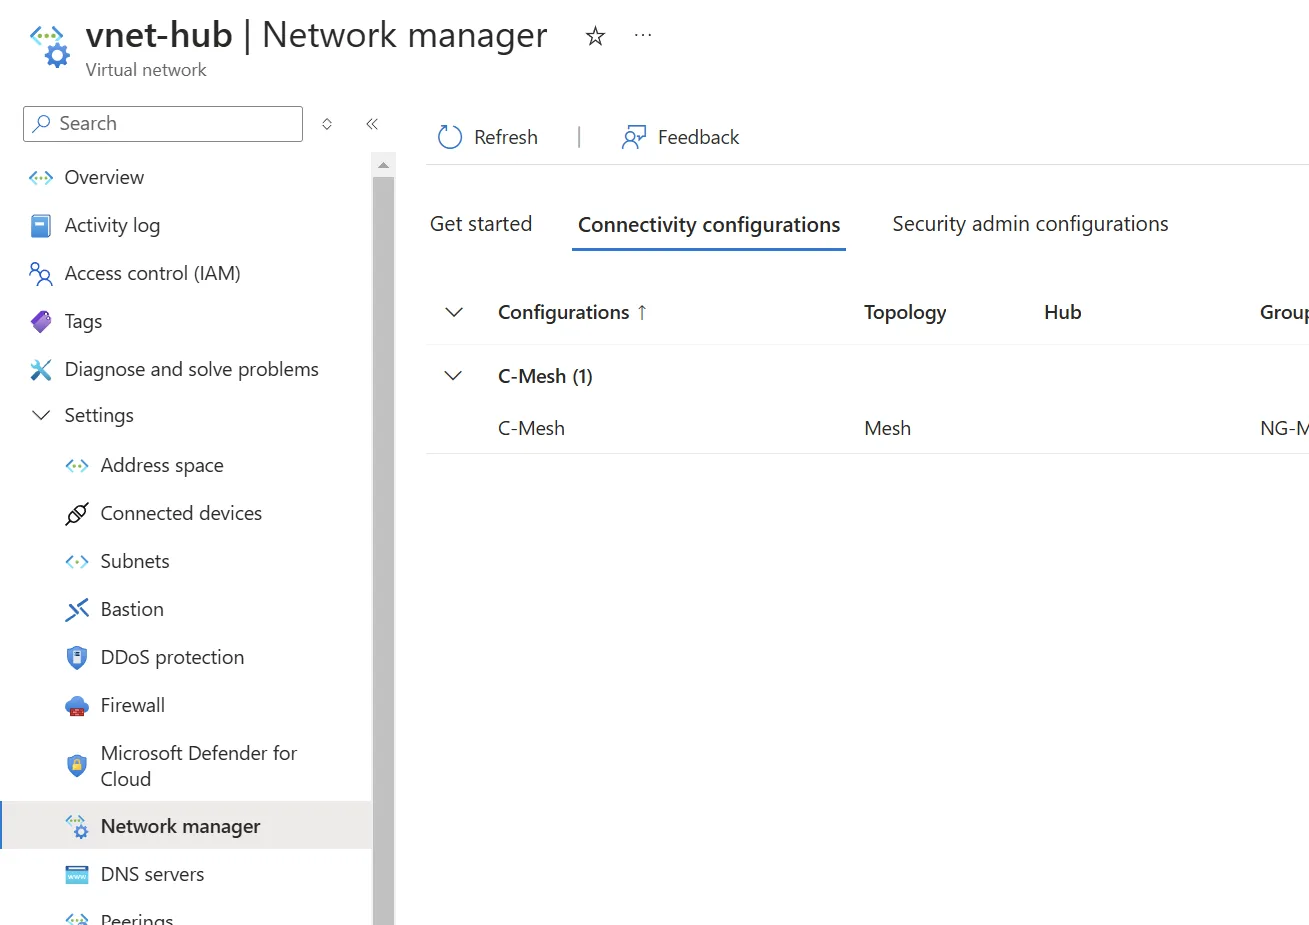
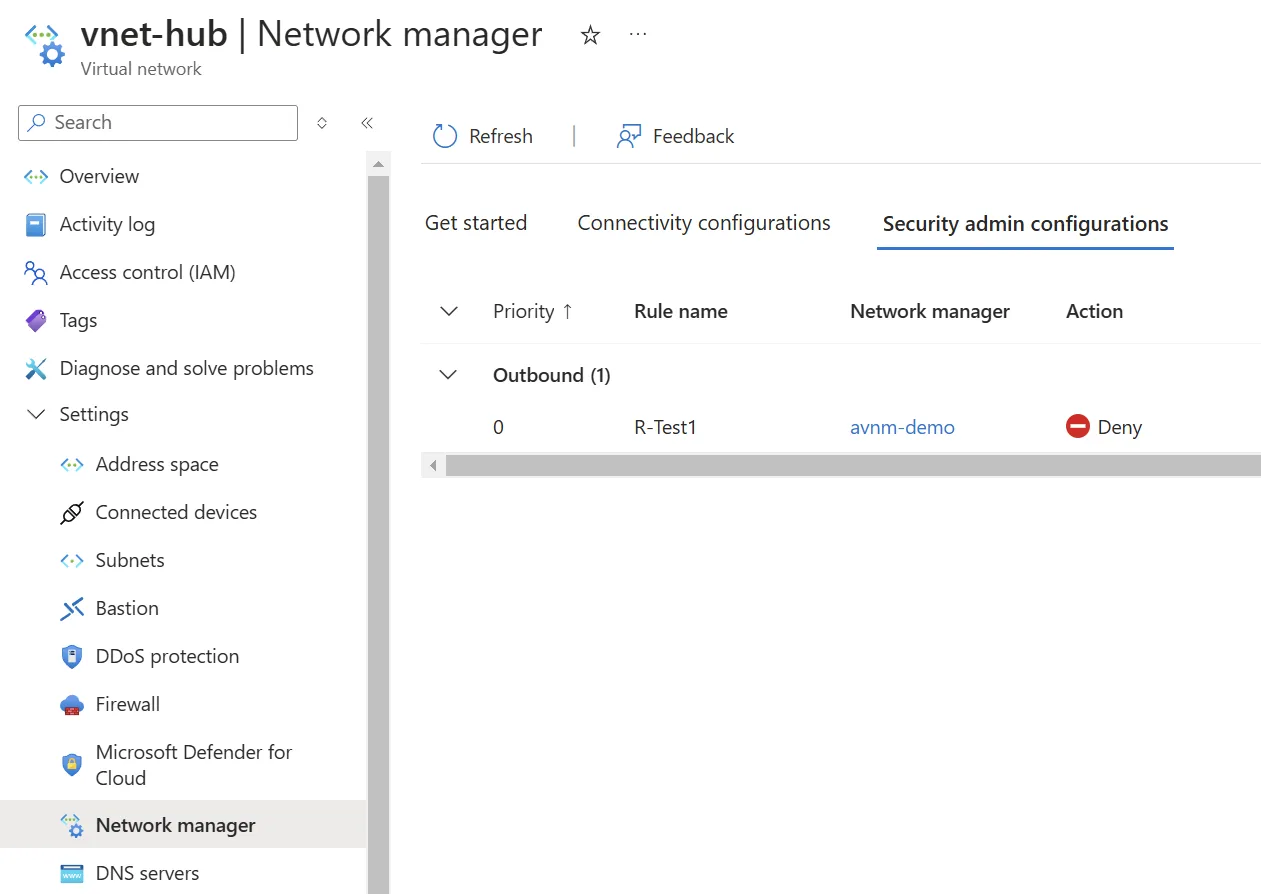
Dieselben Einstellungen gibt es auch auf Ebene der virtuellen Maschine.
Neue Preview-Features
Microsoft verbessert seine Dienste laufend, auch Azure Virtual Network Manager. Seit letztem Jahr gibt es die folgenden Preview-Features:
- IP-Adresspools (IP-Adressen mit Azure Virtual Network Manager verwalten)
- Virtual Network Verifier
IP-Adresspools (IP-Adressen mit Azure Virtual Network Manager verwalten)
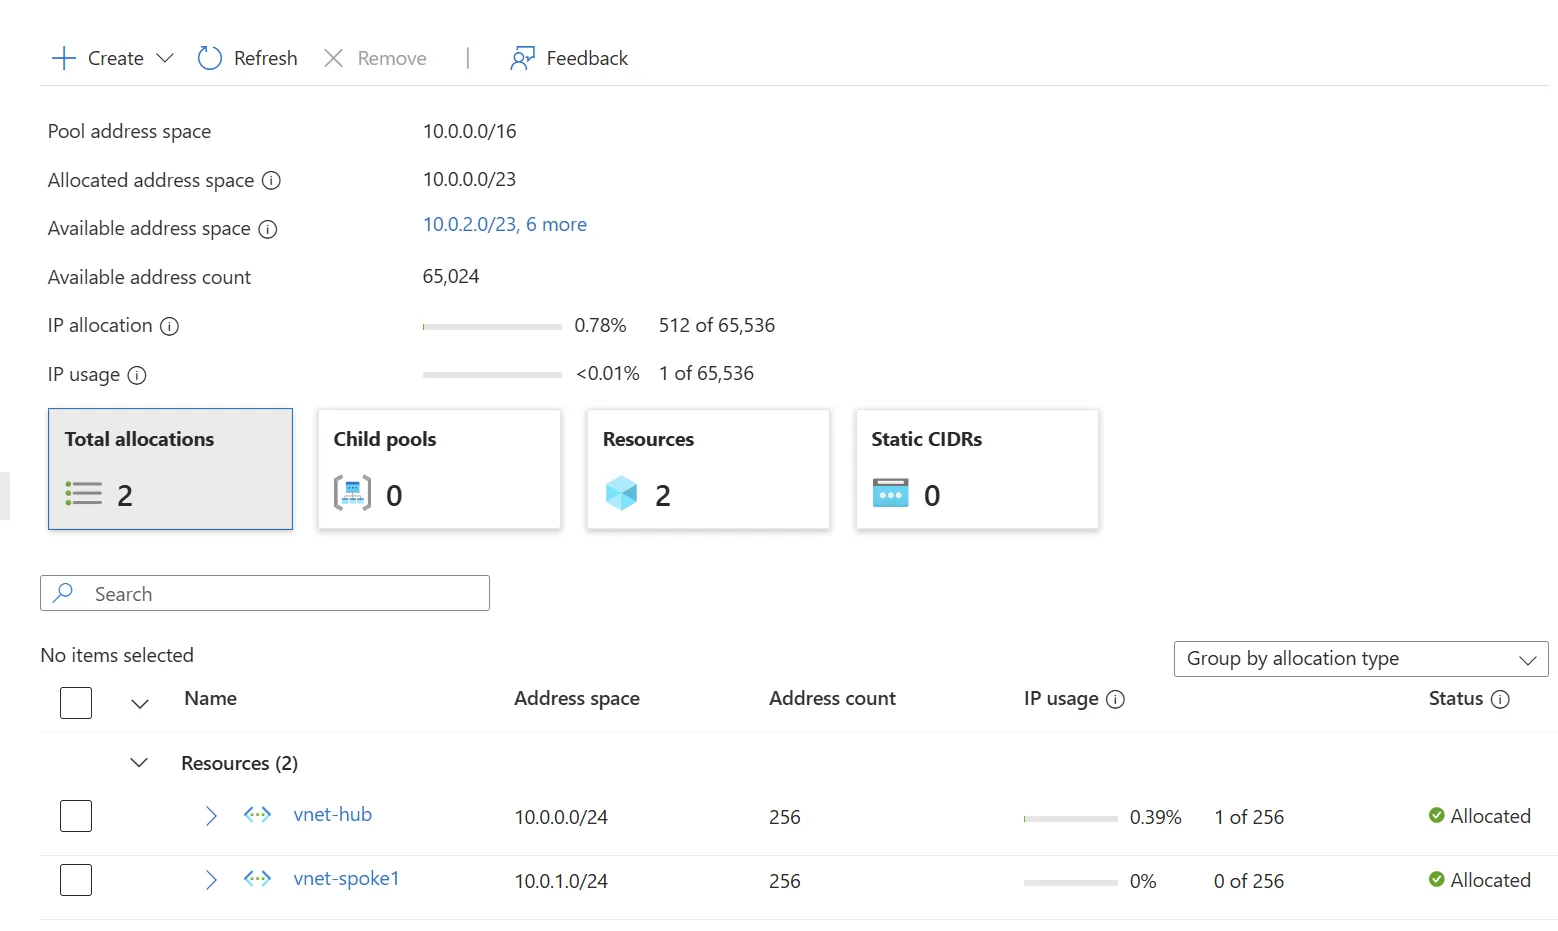
IP Address Management (IPAM) ist ein neues Preview-Feature in Azure Virtual Network Manager (AVNM), das euch dabei unterstützt, die IP-Adressnutzung in eurer Azure-Umgebung zu verwalten und zu überwachen. Hier einige wichtige Einblicke in dieses Feature:
- Zweck: IPAM bietet eine zentrale Verwaltung von IP-Adressräumen. Es hilft euch, IP-Adresskonflikte zu vermeiden, die Auslastung der IP-Adressen zu optimieren und eine effiziente Zuweisung von IP-Adressen über eure virtuellen Netzwerke hinweg sicherzustellen.
- Scope: Das Feature ist in AVNM integriert, sodass ihr IP-Adressen über mehrere Subscriptions und Regionen hinweg von einer einzigen Oberfläche aus verwalten könnt.
Die wichtigsten Funktionen von IPAM sind die folgenden:
- IP-Adressinventar: IPAM führt ein Inventar aller IP-Adressen, die in euren virtuellen Netzwerken verwendet werden. Dieses Inventar enthält Details wie IP-Adressbereiche, Subnetze und einzelne IP-Adressen.
- IP-Adresszuweisung: Das Feature unterstützt euch dabei, IP-Adressbereiche verschiedenen virtuellen Netzwerken und Subnetzen zuzuweisen, sodass IP-Adressen effizient und konfliktfrei genutzt werden.
- IP-Adressüberwachung: IPAM bietet Überwachungsfunktionen, um die IP-Adressnutzung zu verfolgen und mögliche Probleme wie erschöpfte IP-Adressbereiche oder Konflikte zu erkennen.
- Reporting und Analysen: Das Feature enthält Reporting-Werkzeuge, die Einblicke in die IP-Adressauslastung geben und euch helfen, fundierte Entscheidungen zur IP-Adressverwaltung zu treffen.
Virtual Network Verifier
Der Virtual Network Verifier ist ein neues Preview-Feature in Azure Virtual Network Manager (AVNM), das euch dabei hilft, die Korrektheit eurer Konfigurationen virtueller Netzwerke zu validieren und sicherzustellen. Hier einige wichtige Einblicke in dieses Feature:
- Zweck: Der Virtual Network Verifier hilft euch, Konfiguration und Konnektivität eurer virtuellen Netzwerke zu überprüfen und sicherzustellen, dass sie eurem beabsichtigten Design und euren Sicherheitsanforderungen entsprechen.
- Scope: Dieses Feature ist in AVNM integriert, sodass ihr Konfigurationen virtueller Netzwerke über mehrere Subscriptions und Regionen hinweg von einer zentralen Oberfläche aus validieren könnt.
Die wichtigsten Funktionen von IPAM sind die folgenden:
- Konfigurationsvalidierung: Der Verifier prüft eure Konfigurationen virtueller Netzwerke anhand von Best Practices und vordefinierten Regeln, um mögliche Fehlkonfigurationen oder Probleme zu erkennen.
- Konnektivitätsprüfungen: Er führt Konnektivitätstests durch, um sicherzustellen, dass virtuelle Netzwerke und die zugehörigen Ressourcen wie vorgesehen kommunizieren können. Dazu gehört die Überprüfung von VNet-Peering, VPN-Gateways und anderen Konnektivitätskomponenten.
- Sicherheits-Compliance: Der Verifier bewertet eure Netzwerksicherheitskonfigurationen, etwa Network Security Groups (NSGs) und Security-Admin-Regeln, um sicherzustellen, dass sie den Sicherheitsrichtlinien eurer Organisation entsprechen.
- Automatisierte Diagnose: Das Feature liefert automatisierte Diagnosen und Empfehlungen, damit ihr festgestellte Probleme schnell und effizient beheben könnt.
Abschließende Gedanken zu Azure Virtual Network Manager
Azure Virtual Network Manager (AVNM) ist ein leistungsstarkes und vielseitiges Werkzeug, das die Verwaltung eurer Azure-Netzwerkinfrastruktur deutlich verbessert. Durch die Zentralisierung der Verwaltung von Konnektivitäts-, Sicherheits- und Routing-Konfigurationen vereinfacht AVNM die Komplexität der Netzwerkadministration über mehrere Subscriptions und Regionen hinweg.
Die wichtigsten Vorteile:
- Zentrales Management: AVNM bietet eine einzige Oberfläche zur Verwaltung aller Netzwerkkonfigurationen, senkt den Betriebsaufwand und sorgt für Konsistenz.
- Skalierbarkeit: Der Dienst ist darauf ausgelegt, mit den Anforderungen eurer Organisation mitzuwachsen, und eignet sich daher für kleine wie große Umgebungen.
- Erhöhte Sicherheit: Mit Features wie Security-Admin-Regeln und dem Virtual Network Verifier trägt AVNM dazu bei, eine sichere Netzwerkumgebung zu erhalten, indem einheitliche Sicherheitsrichtlinien durchgesetzt und Konfigurationen validiert werden.
- Effizienz: Automatisierte Werkzeuge und Features wie IP Address Management (IPAM) und User-Defined Routes (UDRs) straffen den Netzwerkbetrieb und verringern die Fehleranfälligkeit.
Innovative Features:
- IP Address Management (IPAM): Dieses Feature hilft euch, die IP-Adressnutzung zu verwalten und zu überwachen, Konflikte zu vermeiden und die Auslastung zu optimieren.
- Virtual Network Verifier: Stellt die Korrektheit eurer Netzwerkkonfigurationen und der Konnektivität sicher und liefert automatisierte Diagnosen und Empfehlungen.
Fazit: Azure Virtual Network Manager ist ein unverzichtbares Werkzeug für jede Organisation, die ihre Azure-Netzwerkinfrastruktur optimieren möchte. Durch zentrales Management, erhöhte Sicherheit und innovative Features unterstützt euch AVNM dabei, eine robuste, effiziente und sichere Netzwerkumgebung zu betreiben. Ob einfache Netzwerktopologie oder komplexes Multi-Region-Setup: AVNM bietet die Werkzeuge und Funktionen, um eure Anforderungen zu erfüllen.