Wie die Unified Security Operations Platform mit Security Copilot das moderne SOC neu definiert
Defender XDR, Microsoft Sentinel, der Sentinel Data Lake und Security Copilot unter einem Dach: wie Microsoft die nächste Generation des Security Operations Centers einleitet.
Security Operations Center stehen heute unter massivem Druck: Die Angriffsflächen wachsen, die Zahl der Incidents explodiert, und Fachkräfte fehlen. Klassische Werkzeuge reichen nicht mehr aus, um moderne, hochautomatisierte Angriffsketten wirksam abzuwehren.
Mit der Unified Security Operations Platform bündelt Microsoft erstmals die Stärken von Defender XDR, Microsoft Sentinel und Security Copilot unter einem gemeinsamen Framework.
Was erwartet Sie in diesem Artikel?
Sie erhalten einen klaren Einblick, wie Microsoft mit der Unified Security Operations Platform die nächste Generation eines modernen SOCs anstrebt. Technisch werden folgende Themen behandelt:
- die technischen Grundlagen und Neuerungen von Defender XDR, Sentinel und Security Copilot,
- die Rolle des neuen Sentinel Data Lake als Fundament für Skalierbarkeit und KI,
- das Zusammenspiel der Automatisierungselemente, von Sentinel-Playbooks über Copilot Agents bis zu Automated Attack Disruption in Defender XDR,
- und wie sich all das praktisch auf die Arbeit im SOC auswirkt.
Die neue Realität im Security Operations Center
In der heutigen Bedrohungslandschaft steht das Security Operations Center an einem Scheideweg. Die zunehmende Digitalisierung und Vernetzung treiben die Komplexität exponentiell nach oben. Unternehmen nutzen hybride Umgebungen mit Multi-Cloud-Architekturen, SaaS-Anwendungen, IoT-Geräten und Remote-Work-Optionen.
Jedes neue System bringt neue Angriffsflächen mit sich. Angreifer agieren längst nicht mehr opportunistisch, sondern hochorganisiert, oft unterstützt durch KI-gestützte Tools und automatisierte Angriffsketten.
Moderne Security Operations Center stehen vor einer vierfachen Herausforderung:
- Alarmflut als Dauerzustand: Ein mittelgroßes Unternehmen kann täglich Tausende Alerts erzeugen, aus Firewalls, EDR-Systemen, SIEMs und weiteren Sensoren. Das Problem: Die meisten Alarme sind False Positives, die Analysten dennoch prüfen müssen. Das führt zu Ermüdung, Fehleranfälligkeit und einer hohen Mean Time to Detect (MTTD).
- Personalmangel und Skill Gap: Der Fachkräftemangel in der Cybersecurity ist ein weiteres gravierendes Problem. Analysten müssen tiefes technisches Verständnis, Kompetenz im Incident Handling und eine Business-Sicht vereinen. Der Wettbewerb um qualifizierte Fachkräfte ist hart, die Fluktuation hoch.
- Regulatorischer Druck: Unternehmen stehen zudem unter ständigem Compliance- und Audit-Druck. DSGVO, ISO 27001, NIS2 und branchenspezifische Vorgaben verlangen lückenlose Nachweise und schnelle Incident-Response-Prozesse. Die Abteilungen müssen daher nicht nur technisch, sondern auch organisatorisch reifen.
- Verändertes Angriffsmodell: Angriffe nutzen legitime Tools, verschleiern sich und bleiben lange unentdeckt. Klassische signaturbasierte Erkennung reicht oft nicht mehr aus.
Zusammengefasst: Das Security Operations Center von heute muss mehr leisten als je zuvor. Genau hier setzt Microsofts Unified Security Operations Platform in Verbindung mit Security Copilot an, um diese Herausforderungen mit zentralisierten Daten, KI-gestützter Analyse und automatisierter Reaktion zu bewältigen.
Die Architektur der Unified Security Operations Platform
Microsoft vereint in der Unified SecOps Platform mehrere Kernkomponenten:
- Microsoft Defender XDR: Extended Detection & Response über Endpoints, Identitäten, E-Mail, SaaS-Apps und Cloud-Workloads.
- Microsoft Sentinel: Cloud-nativer SIEM-Dienst für die zentrale Log- und Ereignisverwaltung.
- Microsoft Sentinel Data Lake: Cloud-nativer Datenspeicher für die Verwaltung und Analyse von Sicherheitsdaten.
- Security Copilot: Generativer KI-Assistent, tief in Analyse und Workflows integriert, in zwei Varianten: Embedded und Standalone.
- SOAR: Automatisierung als Rückgrat des modernen Security Operations Centers.
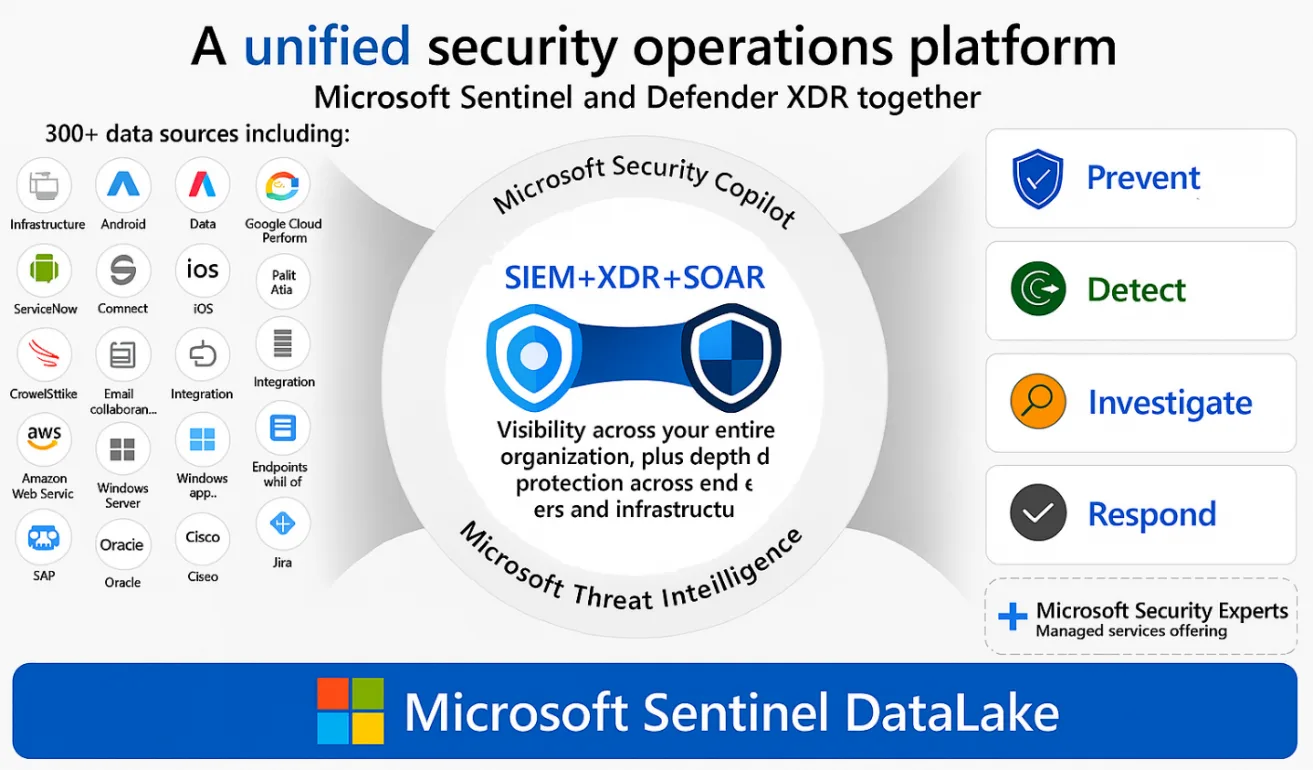
Vereinfachte Darstellung der Kernkomponenten. Quelle: microsoft.com
Um dieser Realität zu begegnen, entstehen Plattformen, die bisher getrennte Funktionen konsolidieren. Die Unified Security Operations Platform bündelt unter anderem:
- Unified Incident Queue: Eine zentrale Warteschlange, die Alerts aus SIEM, XDR und Drittanbieter-Tools sammelt, priorisiert und korreliert. So werden aus Tausenden Einzelereignissen wenige, hochrelevante Incidents.
- Unified Device Timeline: Eine chronologische Darstellung aller Aktivitäten auf Geräten, Benutzerkonten und Anwendungen. Analysten führen Root-Cause-Analysen schneller durch und können Angriffswege nachvollziehen.
- Rollenbasierte Zugriffskontrolle (RBAC): Einheitliche Richtlinien für Identitäten und Berechtigungen. Analysten müssen nicht zwischen Tools springen, und die einheitliche Rechtevergabe erhöht die Sicherheit.
- Multi-Tenant-Management: Besonders für MSSPs und große Konzerne relevant. Mehrere Umgebungen lassen sich aus einer Konsole verwalten, inklusive Hunting und automatisierter Playbooks.
Sehen wir uns die Kernkomponenten genauer an.
Das Herzstück: Defender XDR
Defender XDR ist das Herzstück der Unified Security Operations Platform. Es sammelt und korreliert Daten aus einer Vielzahl von Quellen: Endpunkte (Windows, Linux, macOS), Identitäten (Microsoft Entra ID und lokale Verzeichnisse), E-Mail-Systeme, SaaS-Anwendungen und Cloud-Workloads (Azure, AWS, GCP).
Diese Daten werden in einer verteilten Graph-Datenbank verarbeitet, die Beziehungen zwischen Benutzeraktionen, Geräten, Prozessen und Netzwerkverbindungen herstellt. So lassen sich Angriffe erkennen, die über mehrere Ebenen verteilt sind.
Die Kernfunktionen:
- Erweiterte Bedrohungserkennung: Defender XDR nutzt maschinelles Lernen und Heuristiken, um unbekannte Bedrohungen zu erkennen, die von keiner Signatur erfasst werden.
- Automatisierte Korrelation: Einzelne Alarme werden zu Incidents zusammengefasst. Beispiel: Eine ungewöhnliche Anmeldung, kombiniert mit einem verdächtigen PowerShell-Befehl und einer ausgehenden Verbindung zu einer unbekannten IP, wird als zusammenhängender Angriff erkannt.
- Attack Disruption: Defender XDR kann aktiv eingreifen, Geräte isolieren, Prozesse stoppen oder kompromittierte Konten automatisch deaktivieren, um Schäden zu minimieren.
- Hunting und Threat Intelligence: Mit KQL (Kusto Query Language) tauchen Analysten tief in die Daten ein und spüren verdächtige Muster auf. Fragen in natürlicher Sprache übersetzt Security Copilot in KQL.
KI wird zum täglichen Helfer: Security Copilot
Security Copilot ist der KI-gestützte Analysten-Assistent der Plattform. Er basiert auf einem Large Language Model, das speziell auf Sicherheitsdaten und Angriffsmuster ausgerichtet ist. Seine Hauptaufgabe: Analysten durch Automatisierung und kontextbezogene Antworten zu entlasten.
Die Funktionen im Detail:
- Von natürlicher Sprache zur Aktion: Analysten stellen Fragen in Alltagssprache, etwa „Zeige mir alle kompromittierten Benutzer der letzten 24 Stunden“. Security Copilot übersetzt sie in KQL-Abfragen und liefert die Ergebnisse.
- Automatisierte Zusammenfassungen: Komplexe Vorfälle werden in klarem, verständlichem Text zusammengefasst, inklusive betroffener Systeme, Angriffsvektoren und empfohlener Gegenmaßnahmen.
- Skripterklärung und -analyse: Copilot analysiert unbekannte Skripte (z. B. PowerShell oder Python), kommentiert sie und weist auf potenziell bösartige Funktionen hin.
- Einbindung von Threat Intelligence: Über Microsoft Threat Intelligence reichert Copilot Indicators of Compromise (IoCs) an und erläutert aktuelle Angriffskampagnen.
- Reporting und Kommunikation: Security Copilot erstellt Berichte für Management und technische Teams und bereitet Inhalte in verschiedenen Formaten auf.
Neu: Copilot Agents als spezialisierte Assistenten
Neben dem Kernmodell gibt es spezialisierte Agents, die jeweils für bestimmte Aufgaben optimiert sind. Sie arbeiten wie zusätzliche virtuelle Analysten im SOC, rund um die Uhr.
- Phishing Triage Agent in Microsoft Defender: Skaliert die Sichtung und Klassifizierung von Phishing-Meldungen, die Benutzer einreichen. Das senkt den manuellen Aufwand und beschleunigt die Phishing-Reaktion.
- Vulnerability Remediation Agent in Microsoft Intune: Identifiziert die wichtigsten Sicherheitslücken, erklärt deren Auswirkungen und liefert Schritt-für-Schritt-Anleitungen zur Behebung mit Intune-Funktionen.
- Conditional Access Optimization Agent in Microsoft Entra: Überwacht neue Benutzer und Apps, die von bestehenden Richtlinien nicht abgedeckt sind, erkennt nötige Anpassungen und schlägt Korrekturen vor, die Identitätsteams mit einem Klick übernehmen können.
- Security Copilot Agents in Microsoft Purview (Preview): Diese Agents für Data Loss Prevention (DLP) und Insider Risk Management (IRM) bieten eine vom Agent verwaltete Warteschlange, in der die Warnungen zu den riskantesten Aktivitäten erkannt und priorisiert werden. Der Agent analysiert Inhalt und mögliche Absicht der Aktivität anhand der von der Organisation gewählten Parameter und Risikotoleranz.
Darüber hinaus entwickeln auch Partner eigene Agents.
Der Mehrwert für das SOC: Durch die Agents wird das Security Operations Center von einer reaktiven zu einer proaktiven Einheit. Routineaufgaben laufen automatisiert, Analysten konzentrieren sich auf komplexe Incidents, und die Reaktionsgeschwindigkeit steigt deutlich. Gleichzeitig entsteht ein adaptives Abwehrsystem, das mit jeder Interaktion und jedem neuen Angriffsmuster dazulernt.
Microsoft Sentinel Data Lake: die Neuerung in der Sicherheitsdatenhaltung
Eine der bedeutendsten Neuerungen der Unified Security Operations Platform ist der Microsoft Sentinel Data Lake: eine einheitliche, hochskalierbare Plattform für die Speicherung und Analyse sicherheitsrelevanter Daten.
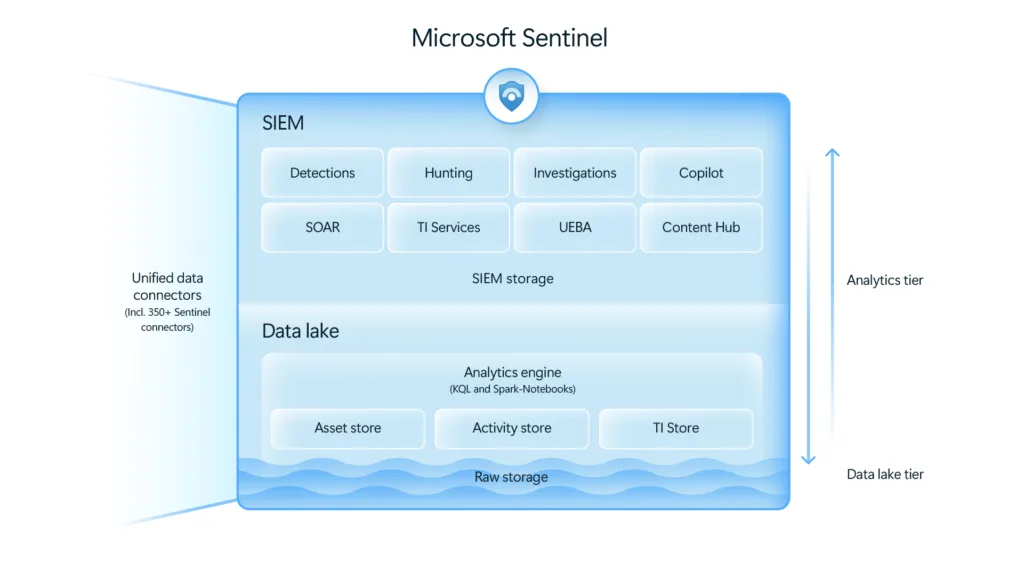
Quelle: microsoft.com
Was genau ist der Sentinel Data Lake?
Der Microsoft Sentinel Data Lake basiert auf der skalierbaren Infrastruktur von Microsoft Azure und erleichtert die zentrale Erfassung, Analyse und Reaktion über verschiedene Datenquellen hinweg. Er nimmt Logs, Telemetrie, IoCs und Kontextinformationen nativ auf, sowohl aus Microsoft-eigenen als auch aus Drittanbieter-Tools.
Analysten arbeiten weiterhin mit der gewohnten Abfragesprache KQL. So entsteht eine durchgängige Plattform, auf die Menschen ebenso zugreifen wie KI-gestützte Agents wie Security Copilot, für Echtzeitanalysen genauso wie für forensische Untersuchungen.
Der Sentinel Data Lake kennt folgende Speicherstufen, um Daten nach Zugriffshäufigkeit und Anwendungsfall optimal abzulegen:
| Tier | Einsatzzweck | Kosten und Aufbewahrung |
|---|---|---|
| Analytics Tier (Hot) | Für schnelle Abfragen und sofortige Korrelation optimiert; der „Hot Path“ von Microsoft Sentinel. | Leistungsfähiger, aber teurer als der Lake. In der Praxis liegen hier genau die Daten, die für aktive Erkennung und Untersuchung nötig sind. |
| Data Lake Tier (Cold) | Erweitert die Datenbasis für rückwirkende Analysen und KI-gestützte Copilot- und Agent-Funktionen, ohne den Hot Path unnötig zu verteuern. | Langfristige Aufbewahrung (bis zu 12 Jahre) zu niedrigen Kosten pro GB. Sobald der Lake aktiviert ist, werden Daten aus dem Analytics Tier ohne Zusatzkosten gespiegelt. |
| XDR Tier (Defender XDR Default) | Defender XDR hält Hunting-Daten nativ vor, optimiert für die Arbeit direkt in Defender XDR. | Standard-Aufbewahrung 30 Tage. XDR-Tabellen werden nicht automatisch in Sentinel Analytics oder den Lake übernommen. |
SOAR: Automatisierung als Rückgrat
Moderne Sicherheitsarchitekturen setzen zunehmend auf Security Orchestration, Automation and Response (SOAR), um die steigende Zahl an Alerts und Incidents effizient zu bewältigen. Dabei greifen drei Ansätze ineinander.
Sentinel Playbooks
In Microsoft Sentinel basieren Playbooks auf Logic Apps. Sie standardisieren und automatisieren wiederkehrende Response-Prozesse, etwa das Isolieren eines kompromittierten Endpoints, das Sperren eines verdächtigen Benutzerkontos oder die Weitergabe von Indikatoren an Firewalls und Proxys. Ihre Stärke spielen Playbooks bei der Integration externer Systeme, bei Compliance-Vorgaben und bei der Orchestrierung über mehrere Security-Tools hinweg aus.
Copilot Agents
Die spezialisierten Agents von Security Copilot erweitern die klassische SOAR-Logik um generative KI und kontextabhängige Entscheidungen. Sie erkennen dynamisch, welche Playbooks oder Maßnahmen am besten zum Vorfall passen, stoßen zusätzliche Analysen an (z. B. Code-Analyse oder Phishing-Triage) und liefern Ergebnisse für weitere Automatisierungsschritte. Anders als statische Playbooks reagieren Copilot Agents adaptiv auf neue Angriffsmuster.
Defender XDR Automated Attack Disruption
Auf XDR-Ebene setzt Microsoft auf präventive Eingriffe in Echtzeit. Automated Attack Disruption kann etwa Lateral Movement früh unterbinden, kompromittierte Konten vorübergehend sperren oder ein infiziertes Gerät sofort vom Netzwerk isolieren, noch bevor ein Playbook ausgelöst wird. Die Funktion ist auf Geschwindigkeit und unmittelbare Schadensbegrenzung optimiert.
Das Zusammenspiel
Die eigentliche Stärke liegt in der Kombination: Automated Attack Disruption stoppt Angriffe in Echtzeit, Sentinel Playbooks liefern den strukturierten Orchestrierungsrahmen, und Copilot Agents sorgen für die intelligente, kontextbezogene Erweiterung. So entsteht eine mehrschichtige Automatisierung, die Routineaufgaben zuverlässig standardisiert, flexibel auf neue Bedrohungen reagiert und in kritischen Fällen sofort Gegenmaßnahmen einleitet.
Damit wird das Security Operations Center nicht nur schneller, sondern auch konsistenter und widerstandsfähiger gegenüber modernen Angriffsszenarien.
Fazit: Die Zukunft des SOC beginnt jetzt
Die Kombination aus Microsoft Unified XDR, Security Copilot und dem Sentinel Data Lake markiert einen Wendepunkt in der Entwicklung moderner Security Operations Center. Was früher fragmentiert, manuell und reaktiv war, wird zu einer intelligenten, integrierten und proaktiven Sicherheitsplattform.
Microsoft bündelt die Komplexität heutiger IT-Landschaften, von hybriden Cloud-Umgebungen über IoT bis zu SaaS und Remote Work, in einer zentralen Architektur. Die Plattform bietet nicht nur tiefgreifende Bedrohungserkennung und automatisierte Reaktion, sondern auch eine nahtlose Zusammenarbeit zwischen Mensch und KI.
Security Copilot agiert dabei nicht als bloßer Assistent, sondern als digitaler Analyst, der mit spezialisierten Agents für Phishing-Triage, Vulnerability Management und Incident-Orchestrierung das SOC auf ein neues Effizienzniveau hebt. Routineaufgaben werden automatisiert, komplexe Zusammenhänge schneller erkannt und Reaktionszeiten drastisch verkürzt.
Der Sentinel Data Lake bildet das Rückgrat dieser Transformation: eine skalierbare, kosteneffiziente und Compliance-konforme Datenbasis, die über Jahre hinweg für Echtzeitanalysen ebenso wie für forensische Untersuchungen genutzt werden kann.
In Summe entsteht ein Security Operations Center, das nicht nur auf Bedrohungen reagiert, sondern vorausschauend handelt, kontinuierlich lernt und sich dynamisch an neue Angriffsmuster anpasst. Wer auf diese Plattform setzt, investiert nicht nur in Technologie, sondern in Resilienz, Geschwindigkeit und die Zukunftssicherheit seiner Cyberabwehr.